Wenn Spionage, Sabotage und Täuschung Unternehmen treffen
Vor Ort bei der IHK Hanau: Aktuelle Einblicke in den Wirtschaftsschutz
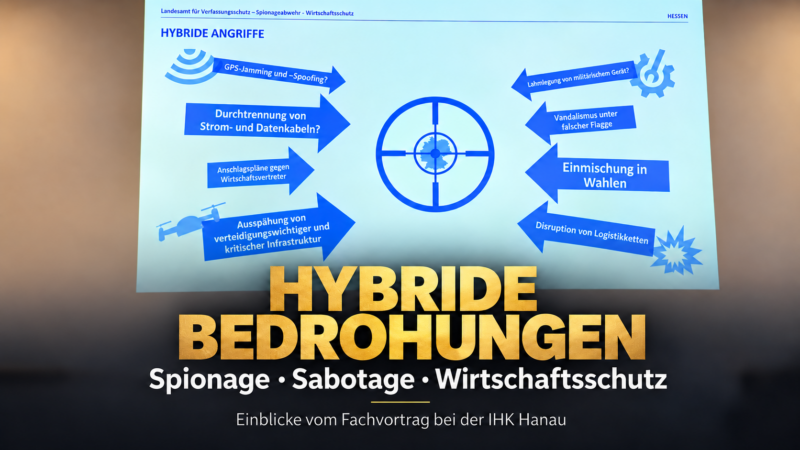
Am 13. Oktober 2026 war ich bei der IHK Hanau vor Ort und besuchte einen Fachvortrag zu hybriden Bedrohungen, Spionageabwehr und Wirtschaftsschutz. Gordon Hauser vom Landesamt für Verfassungsschutz Hessen erläuterte dabei verschiedene Angriffsmethoden und mögliche Risiken für Unternehmen.
Im Mittelpunkt standen unter anderem verdeckte Zugänge durch falsche Identitäten, die Gefahren durch Innentäter sowie das Zusammenspiel von Spionage, Cyberangriffen und Sabotage.
Für mich als Kriminalist und Inhaber von Detegere ist dieser fachliche Austausch wichtig. Denn wirksame Prävention braucht aktuelle Kenntnisse. Zugleich hilft der Blick auf unterschiedliche Angriffsmethoden dabei, Verdachtsmomente sorgfältig einzuordnen und Unternehmen gezielt zu unterstützen.
Ein überzeugender Lebenslauf. Eine freundliche Interviewanfrage. Ein Dienstleister mit Zugang zu sensiblen Räumen. Oder eine technische Störung, die zunächst harmlos wirkt.
Solche Situationen gehören zum Unternehmensalltag. Doch sie können auch Teil gezielter Angriffe sein. Deshalb braucht Wirtschaftsschutz einen Blick auf das Ganze: auf Menschen, Informationen, digitale Systeme und betriebliche Abläufe.
Die vorliegenden Fachvortragsfolien des Landesamts für Verfassungsschutz Hessen zeigen diese Zusammenhänge. Sie behandeln hybride Bedrohungen, verdeckte Zugänge und die Risiken durch Innentäter.
Für Unternehmen ergibt sich daraus eine zentrale Frage: Wer erhält Zugang zu welchen Informationen – und wie zuverlässig wurde dieser Zugang geprüft?
Was sind hybride Bedrohungen?
Hybride Bedrohungen verbinden unterschiedliche Mittel der Einflussnahme und Schädigung. Dazu gehören beispielsweise Spionage, Cyberangriffe, Sabotage und gezielte Desinformation. Häufig bleiben die Aktivitäten unterhalb der Schwelle eines offenen militärischen Konflikts. Zugleich sollen Urheber und Absichten möglichst verborgen bleiben.
So können digitale Angriffe mit menschlichen Kontakten zusammenwirken. Außerdem können gestohlene Informationen für weitere Täuschungen genutzt werden. Eine technische Störung kann wiederum wirtschaftlichen Druck auslösen.
Allerdings ist nicht jeder Betrug ein hybrider Angriff. Auch ein Datenabfluss beweist noch keinen staatlichen Hintergrund. Deshalb müssen Unternehmen zunächst den konkreten Sachverhalt klären. Erst danach lässt sich die Ursache belastbar einordnen.
Warum betrifft das auch den Mittelstand?
Wertvolles Wissen entsteht nicht nur in Großkonzernen. Auch kleinere Unternehmen entwickeln besondere Fertigungsverfahren, Software oder technische Komponenten.
Das Landesamt für Verfassungsschutz Hessen nennt gerade innovative mittelständische Unternehmen als mögliche Ziele von Wirtschaftsspionage. Denn sie verfügen über interessantes Know-how, während ihre personellen und finanziellen Schutzmöglichkeiten häufig begrenzt sind.
Dabei muss ein Unternehmen nicht das eigentliche Endziel sein. Es kann auch einen Zugang zu Kunden, Forschungsprojekten oder größeren Auftraggebern eröffnen.
Deshalb sollte die Sicherheitsprüfung über die eigene Eingangstür hinausreichen. Lieferanten, freie Mitarbeiter und technische Dienstleister gehören ebenfalls dazu.
Die Bewerbung als verdeckter Zugang
Ein professionelles Profil schafft Vertrauen. Doch gute Fachkenntnisse und eine glaubwürdige Onlinepräsenz bestätigen noch keine Identität.
Ein offizieller internationaler Warnhinweis, veröffentlicht durch das Auswärtige Amt, beschreibt den Einsatz getarnter nordkoreanischer IT-Fachkräfte. Diese können unter falschen Identitäten arbeiten und Mittelsmänner einsetzen. Auch fremde Zahlungskonten und technische Verfahren zur Verschleierung des Arbeitsortes werden genannt. Ziel ist unter anderem die Beschaffung von Einnahmen für das nordkoreanische Regime.
Für Unternehmen bedeutet das: Die Prüfung sollte vor der Freigabe sensibler Zugänge stattfinden.
Dabei helfen klare Fragen:
- Ist die Identität nachvollziehbar bestätigt?
- Lassen sich berufliche Angaben unabhängig überprüfen?
- Sind Referenzen über verifizierte Kontaktwege erreichbar?
- Passen Vertragspartner und Zahlungsempfänger zusammen?
- Welche Systeme benötigt die Person tatsächlich?
Ein einzelner Widerspruch beweist keine Täuschung. Mehrere ungeklärte Auffälligkeiten rechtfertigen jedoch eine vertiefte Prüfung.
Fallbeispiel: Der überzeugende Softwareentwickler
Fiktives Beispiel zur Veranschaulichung.
Ein Unternehmen beauftragt einen externen Entwickler. Seine Arbeitsproben überzeugen. Deshalb erhält er frühzeitig Zugang zu internen Projekten.
Später soll die Vergütung auf das Konto einer anderen Person überwiesen werden. Außerdem lässt sich eine angegebene Referenz nicht bestätigen.
Das Unternehmen begrenzt daraufhin die Zugänge und prüft die Angaben. Dabei werden weitere Widersprüche sichtbar.
Die Lehre: Fachliche Leistung ersetzt keine Identitätsprüfung. Außerdem sollten Berechtigungen schrittweise vergeben werden.
Wenn eine Interviewanfrage Wissen abschöpfen soll
Nicht jeder Angriff beginnt mit Schadsoftware. Manchmal beginnt er mit Anerkennung.
Eine vermeintliche Redaktion bittet um eine Einschätzung. Ein angebliches Forschungsinstitut sucht Hintergrundwissen. Oder ein neuer Kontakt stellt auffällig konkrete Fragen zu internen Projekten.
Die nordkoreanische Gruppierung Kimsuky nutzt nach Angaben des US-Finanzministeriums gezielte Phishingangriffe gegen Personen aus Forschung, Hochschulen, Thinktanks, Behörden und Medien. Die Vortragsfolien greifen dazu die Gefahr vorgetäuschter journalistischer und wissenschaftlicher Kontakte auf.
Deshalb sollten Unternehmen externe Anfragen über unabhängige Wege verifizieren. Eine bekannte Organisation im E-Mail-Absender genügt dafür nicht.
Fallbeispiel: Das angebliche Fachinterview
Fiktives Beispiel zur Veranschaulichung.
Eine Führungskraft erhält eine Anfrage für einen Branchenartikel. Zunächst geht es um allgemeine Entwicklungen. Danach folgen Fragen zu unveröffentlichten Projekten und technischen Partnern.
Die Pressestelle fragt über die offizielle Telefonnummer der genannten Redaktion nach. Dort ist die Anfrage unbekannt.
Das Gespräch wird beendet. Außerdem werden die bisherigen Nachrichten gesichert und intern bewertet.
Die Lehre: Vertrauen entsteht durch überprüfbare Herkunft. Vertrauliche Informationen benötigen zusätzlich eine klare Freigabe.
Innentäter: Entscheidend ist der Zugang
Innentäter können unterschiedliche Funktionen haben. Dazu zählen Führungskräfte und Beschäftigte ebenso wie externe Personen mit berechtigtem Zugang.
Ein Hausmeister kann viele Räume betreten. Eine Reinigungskraft arbeitet möglicherweise außerhalb der üblichen Bürozeiten. Ein IT-Dienstleister verfügt unter Umständen über weitreichende Systemrechte.
Das macht diese Personen nicht automatisch verdächtig. Es zeigt jedoch, warum Schutzmaßnahmen an Berechtigungen und Abläufen ansetzen müssen.
Zugang ist ein Sicherheitsfaktor. Berufsbezeichnung ist kein Tatnachweis.
Offen liegende Unterlagen, ungesicherte Datenträger und zu weit gefasste Zugriffsrechte schaffen Gelegenheiten. Deshalb sollten Unternehmen auch alltägliche Routinen überprüfen.
Fallbeispiel: Vertrauliche Unterlagen im Papierkorb
Fiktives Beispiel zur Veranschaulichung.
Ein Unternehmen entsorgt ausgedruckte Angebotskalkulationen im normalen Büromüll. Darauf stehen Preise, Ansprechpartner und geplante Projekte.
Dadurch können Personen ohne fachliche Berechtigung an diese Informationen gelangen.
Eine Überprüfung der Abläufe zeigt die Schwachstelle. Anschließend führt das Unternehmen verschlossene Sammelbehälter und eine geregelte Vernichtung ein.
Die Lehre: Informationsschutz endet nicht am Bildschirm. Auch Papier und Entsorgung gehören dazu.
Auffälligkeiten prüfen, ohne Menschen vorzuverurteilen
Ungewöhnliche Arbeitszeiten können betrieblich notwendig sein. Internationale Kontakte gehören zu vielen Berufen. Auch die Zusammenarbeit mit Fremdfirmen ist alltäglich.
Solche Umstände reichen allein nicht für einen Verdacht.
Relevanter sind konkrete Abweichungen. Beispielsweise wiederholte Zugriffe auf fachfremde Daten. Ungeklärte Kopiervorgänge. Oder Versuche, festgelegte Freigaben zu umgehen.
Deshalb braucht eine Untersuchung überprüfbare Tatsachen. Ebenso muss sie entlastende Erklärungen berücksichtigen.
Eine sorgfältige Aufklärung schützt das Unternehmen. Zugleich schützt sie Beschäftigte vor unbegründeten Anschuldigungen.
Sabotage kann wie eine gewöhnliche Störung aussehen
Ein Ausfall kann durch Verschleiß entstehen. Ein Lieferproblem kann organisatorische Ursachen haben. Und eine beschädigte Leitung kann auf einen Unfall zurückgehen.
Doch auch vorsätzliche Eingriffe kommen als Ursache infrage. Sabotage zählt zu den Mitteln hybrider Bedrohungen. Ob ein konkreter Vorfall dazugehört, muss jedoch gesondert untersucht werden.
Deshalb sollten Unternehmen bei ungewöhnlichen Vorfällen mehrere Fragen stellen:
Was ist genau passiert? Wann trat die Störung auf? Wer hatte Zugang? Welche Veränderungen gingen voraus? Und welche Informationen lassen sich noch sichern?
Fallbeispiel: Wiederholte Ausfälle vor wichtigen Lieferungen
Fiktives Beispiel zur Veranschaulichung.
Ein Produktionsbetrieb erlebt mehrfach Störungen unmittelbar vor wichtigen Lieferterminen. Zunächst wird ein technischer Fehler vermutet.
Die Untersuchung verbindet Wartungsunterlagen, zulässig verfügbare Zugangsdaten und technische Befunde. Dabei zeigt sich, dass Einstellungen wiederholt außerhalb des vorgesehenen Wartungsablaufs verändert wurden.
Damit besteht ein konkreter Ansatz für weitere Aufklärung. Wer verantwortlich ist und welches Motiv vorliegt, bleibt zunächst offen.
Die Lehre: Wiederkehrende Muster verdienen Aufmerksamkeit. Die Zuschreibung muss trotzdem auf Belegen beruhen.
Wie Unternehmen sich wirksam schützen können
Wirtschaftsschutz braucht klare Zuständigkeiten. Außerdem müssen technische und organisatorische Maßnahmen zusammenpassen.
1. Sensible Informationen bestimmen
Welche Daten würden bei einem Verlust besonders schaden? Dazu können Entwicklungsunterlagen, Kundendaten, Kalkulationen oder strategische Planungen gehören.
Erst wenn diese Werte bekannt sind, lässt sich ihr Schutz gezielt organisieren.
2. Zugänge begrenzen
Beschäftigte und Dienstleister sollten nur die Berechtigungen erhalten, die sie für ihre Aufgaben benötigen. Außerdem müssen Zugänge nach einem Aufgabenwechsel oder Vertragsende überprüft werden.
3. Identitäten und Geschäftspartner prüfen
Je sensibler die Zusammenarbeit ist, desto gründlicher sollte die Prüfung ausfallen. Dazu können nachvollziehbare Referenzen, Registerinformationen und eine unabhängige Verifizierung von Kontaktdaten gehören.
4. Mitarbeiter sensibilisieren
Schulungen sollten konkrete Alltagssituationen behandeln. Beispielsweise ungewöhnliche Interviewanfragen, kurzfristige Änderungen von Zahlungsdaten oder Bitten um vertrauliche Unterlagen.
5. Hinweise frühzeitig zusammenführen
Personalabteilung, IT und Unternehmenssicherheit sehen häufig unterschiedliche Teile eines Vorfalls. Deshalb braucht es einen geregelten Austausch.
6. Vorfälle strukturiert bearbeiten
Zuerst geht es um Sicherheit und Schadensbegrenzung. Parallel sollten relevante Informationen fachgerecht gesichert werden. Danach folgt eine nachvollziehbare Bewertung.
Wie Detegere Unternehmen unterstützt
Detegere unterstützt Unternehmen bei der Prüfung von Verdachtsmomenten und der Aufklärung wirtschaftsbezogener Sachverhalte.
Je nach Auftrag kommen öffentlich zugängliche Recherchen, Geschäftspartnerprüfungen, Background-Checks und interne Untersuchungen infrage. Für technische Fragestellungen können spezialisierte Fachkräfte eingebunden werden.
Dabei betrachten wir Informationen im Zusammenhang:
Welche Angaben lassen sich bestätigen? Wo bestehen Widersprüche? Welche Zugänge waren vorhanden? Und welche weiteren Schritte sind sachlich begründet?
Unser Ziel ist eine nachvollziehbare Entscheidungsgrundlage. Dazu gehören eine klare Dokumentation, die Bewertung der Quellen und die Trennung von Tatsachen, Hinweisen und offenen Fragen.
Bei Anhaltspunkten für staatliche Spionage oder Sabotage ist außerdem die Einbindung zuständiger Behörden wichtig. Das Landesamt für Verfassungsschutz Hessen bietet Unternehmen hierzu Beratung an. Private Ermittlungen ersetzen diese behördlichen Aufgaben nicht.
Fachliche Grundlage und verantwortungsvolle Einordnung
Dieser Beitrag greift Themen aus den vorliegenden Vortragsfolien des Landesamts für Verfassungsschutz Hessen auf. Ergänzend wurden öffentlich zugängliche Informationen offizieller Stellen berücksichtigt.
Die genannten Fallbeispiele sind fiktiv. Sie erläutern typische Risiken und stellen keine dokumentierten Mandate von Detegere dar.
Die Erwähnung einer Behörde begründet keine behördliche Empfehlung oder Partnerschaft. Ebenso lässt sich aus einer einzelnen Auffälligkeit weder eine Täterschaft noch ein staatlicher Hintergrund ableiten.
Für Detegere stehen überprüfbare Informationen, Diskretion und eine sachliche Bewertung im Mittelpunkt.
FAQ: Hybride Bedrohungen und Wirtschaftsschutz
Was unterscheidet einen hybriden Angriff von gewöhnlicher Wirtschaftskriminalität?
Bei hybriden Angriffen werden unterschiedliche Mittel für übergeordnete strategische Ziele eingesetzt. Ein staatlicher Bezug kann dabei wesentlich sein. Betrug, Datendiebstahl oder Sabotage können jedoch auch unabhängig davon auftreten. Deshalb muss jeder Sachverhalt einzeln geprüft werden.
Können auch kleine Unternehmen betroffen sein?
Ja. Entscheidend sind das vorhandene Wissen und die möglichen Zugänge. Ein kleiner Spezialbetrieb kann über besonders wertvolle Technologien verfügen. Außerdem kann er Teil einer wichtigen Lieferkette sein.
Sind externe Dienstleister grundsätzlich ein Risiko?
Jeder zusätzliche Zugang muss angemessen abgesichert werden. Das gilt für externe Dienstleister ebenso wie für eigene Beschäftigte. Klare Berechtigungen und überprüfbare Abläufe helfen beiden Seiten.
Beweist ein ungewöhnliches Zahlungskonto eine falsche Identität?
Nein. Es kann dafür nachvollziehbare Gründe geben. Trotzdem sollte ein ungeklärter Unterschied zwischen Vertragspartner und Zahlungsempfänger vor der Zahlung überprüft werden.
Was sollte ein Unternehmen bei einem Verdacht zuerst tun?
Akute Gefahren begrenzen, zuständige Verantwortliche informieren und relevante Informationen sichern. Anschließend sollte eine strukturierte Prüfung erfolgen. Bei konkreten Hinweisen auf Straftaten, Spionage oder Sabotage sind die zuständigen Behörden einzubeziehen.
Kann eine Detektei staatliche Spionage sicher feststellen?
Eine private Untersuchung kann Hinweise prüfen und Sachverhalte dokumentieren. Die belastbare Zuordnung zu einem staatlichen Akteur ist jedoch anspruchsvoll und kann behördliche Erkenntnisse erfordern. Eine solche Feststellung lässt sich deshalb nicht pauschal versprechen.
Wann ist eine präventive Prüfung sinnvoll?
Vor sensiblen Kooperationen, vor weitreichenden Systemfreigaben und beim Zugang zu wertvollem Know-how. Außerdem lohnt sie sich, wenn mehrere ungeklärte Widersprüche zusammenkommen.
Vertrauliche Prüfung statt ungeklärter Risiken
Sie möchten einen Geschäftspartner überprüfen? Es bestehen Zweifel an einer Identität? Oder wiederholen sich ungewöhnliche Vorfälle in Ihrem Unternehmen?
Detegere unterstützt Sie dabei, die Ausgangslage strukturiert zu bewerten und geeignete Schritte festzulegen.
Kontaktieren Sie uns für eine vertrauliche Erstberatung. Denn wirksamer Wirtschaftsschutz beginnt mit Klarheit.
Weiterführende Informationen: Wirtschaftsschutz beim Landesamt für Verfassungsschutz Hessen
Bild: KI generiert
Wenn Sie gerade einen konkreten Verdacht haben:
Warten kostet Beweise. Sprechen Sie jetzt diskret mit uns:
Kostenfreie diskrete Erstberatung unter:
☎️ 08 00/0 12 02 23 (nur national erreichbar)
For International Customers: +49 (0)6023 9 29 68 80
Für Wirtschaftsdelikte, Observationen und internationale Ermittlungen.
📩 oliver.peth@kriminalistik.info
📞 +49 (0)6023 9 29 68 80
 +49 (0)170 24 8 12 78
Hinweis zu Einsatzgebieten*
Die auf dieser Website genannten Städte, Regionen und Länder bezeichnen operative Einsatzgebiete. Sie stellen keine Niederlassungen oder Firmensitze dar.
Alle Einsätze werden zentral über die Detektei Detegere in Alzenau koordiniert. Aus Gründen des Datenschutzes, der Vertraulichkeit und zum Schutz unserer Mandanten sind dargestellte Fallbeispiele fiktiv oder an reale Sachverhalte angelehnt. Namen, Orte, Zeitangaben und einzelne Umstände wurden verändert.
Verantwortlich für diesen Inhalt:
Dieser Inhalt wurde fachlich verantwortet durch Oliver Peth, Kriminalist, Profiler und Inhaber der Detektei Detegere. Die Detektei Detegere verfügt über Erfahrung in Wirtschaftsdetektei, OSINT-Recherchen, Observationen, internationalen Ermittlungen und gerichtsfester Dokumentation.
Unser Anspruch ist es, Mandanten klar, diskret und rechtssicher zu unterstützen. Deshalb werden unsere Inhalte regelmäßig geprüft, aktualisiert und an neue rechtliche, wirtschaftliche und ermittlungstaktische Entwicklungen angepasst.
Zuletzt aktualisiert: August 2026